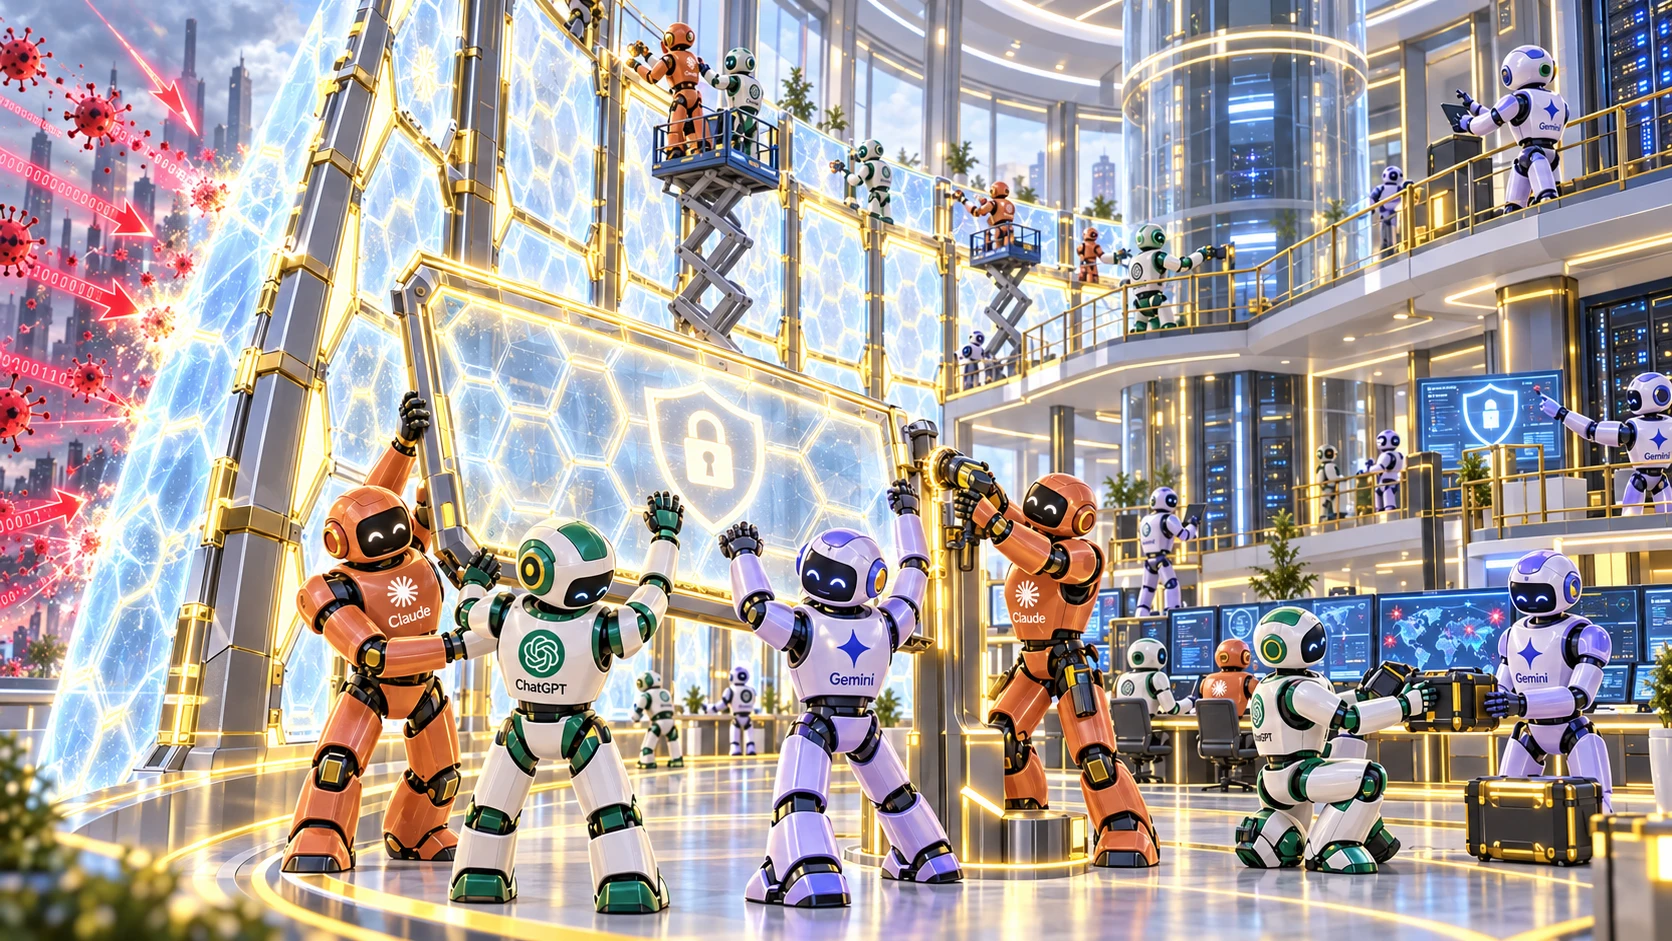
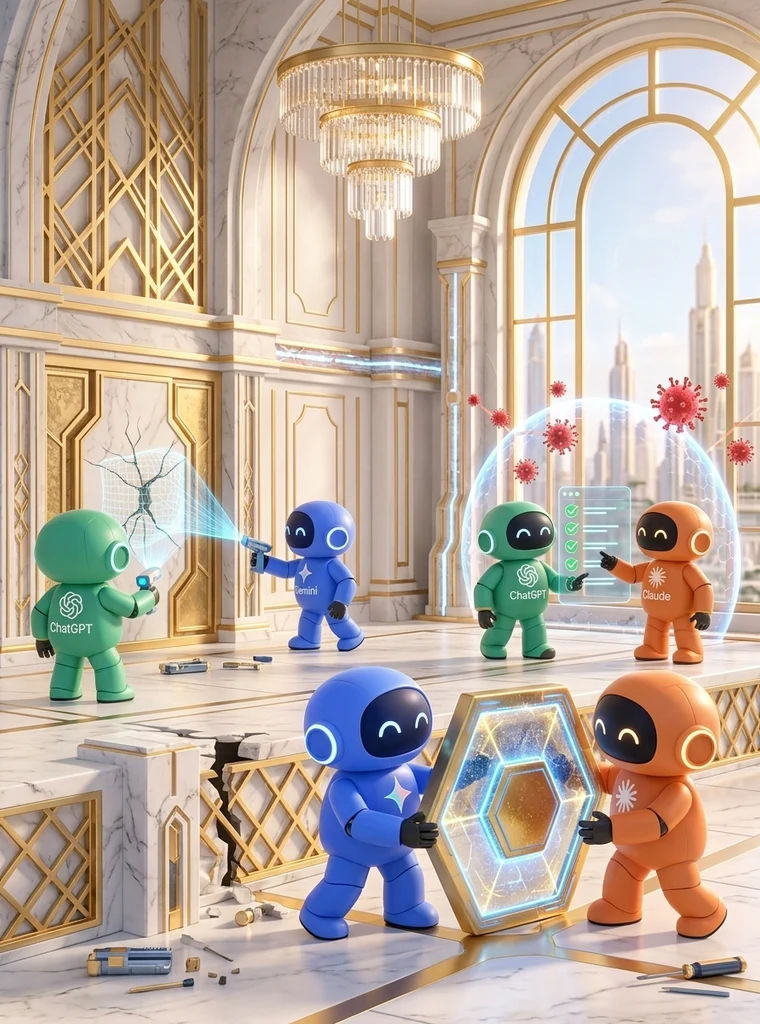
الفحص، ثم سد الثغرات، ثم التحقق مرة أخرى. هذه صورة لتعاون عدة نماذج ذكاء اصطناعي، تشبه بناء جدار الحماية.
ابدأ من «أين يجب أن أبحث؟» واترك الأمر للذكاء الاصطناعي. تعمل نماذج متعددة مثل Claude وChatGPT وGemini على مشاركة الذاكرة والملفات نفسها، وتتولى الفحص والتعديل وإعادة التحقق.
كل ما عليك قوله هو:«أجرِ فحصًا أمنيًا لهذا الخادم بالكامل»
يفحص الذكاء الاصطناعي حتى الأماكن التي لم تكن تنتبه لها، ويكتشف المشكلات قبلك.
هل المنافذ مفتوحة أكثر من اللازم؟ هل طريقة تسجيل الدخول آمنة؟ هل ما زالت هناك برامج قديمة؟ حتى إن لم تكن تعرف ما الذي يجب فحصه، يتجول الذكاء الاصطناعي داخل الخادم، ويختار النقاط الخطرة، ويشرحها بكلمات مفهومة، ثم يصلحها ويتحقق منها مرة أخرى.
إجراءات الأمان المعتادة حتى الآن
كان على الإنسان أن يعرف أماكن الفحص (المنافذ وطرق تسجيل الدخول والإعدادات وغيرها)
نتائج أدوات الفحص قائمة طويلة من التحذيرات بالإنجليزية، والإنسان هو من يحدد أيها خطير فعلاً
العمل على الإصلاح والتحقق من نجاحه يتم يدويًا أيضًا
الاستعانة بشركة متخصصة تتطلب تكاليف ووقتًا طويلًا
أما مع BASECORD
يكفي طلب واحد، ليبحث الذكاء الاصطناعي بنفسه عما يعمل على الخادم وأين يمكن الدخول منه
يختار النقاط الخطرة وفق طريقة استخدام هذا الخادم، ويشرحها بكلمات مفهومة
يأخذ نسخة احتياطية قبل الإصلاح، ويواصل حتى التحقق من نجاحه مرة أخرى
يراجعه ذكاء اصطناعي آخر لتقليل احتمال إغفال أي ثغرة
فحص يعتمد على ذكاء اصطناعي واحد قد يصعب عليه ملاحظة الافتراضات الخاطئة في الكود الذي كتبه، والثغرات الواقعة في نقاط عمياء.
BASECORD بفحص متبادل بين عدة ذكاءات اصطناعية يفحص ذكاء آخر من زاوية مختلفة بدقة، ويسد الثغرات ويعيد التحقق حتى الانتهاء.
صورة توضح الفرق بين الفحص الذاتي الذي يقوم به ذكاء اصطناعي واحد، والفحص المتبادل (Cross-check) الذي تقوم به عدة ذكاءات اصطناعية.
مثال على طلب فعلي
«قبل نشر هذا التطبيق، افحص من منظور ذكاء اصطناعي آخر إن كان هناك أي تسريب للبيانات الشخصية أو مفاتيح الوصول، أو نقاط قد تتعرض للهجوم، ثم أصلحها.»
خمس آليات حماية تعمل معًا لأنها تشترك في مساحة العمل نفسها والذاكرة نفسها.
لا تقتصر الميزة على تقديم النصائح، بل تمتد إلى الوصول الفعلي إلى الملفات وإعدادات الخادم.
POINT 01
«ذكاء اصطناعي مختلف عن الذي أنشأ الكود» للفحص المتبادل (لتقليل احتمال إغفال الأخطاء)
عند التطوير والفحص بالاعتماد على ذكاء اصطناعي واحد فقط، لا تلاحظ الافتراضات المسبقة والأخطاء التي وقعت فيها بنفسك في الشيفرة التي كتبتها. أما مع BASECORD، فيفحص ذكاء اصطناعي آخر الشيفرة التي كتبها ذكاء آخر بصرامة ومن زاوية نظر مختلفة، ويكشف ثغرات الأمان على أكثر من مستوى، فتقل الأخطاء التي تفوت الانتباه. ولأنهما يتشاركان الذاكرة نفسها والملفات نفسها، فلا حاجة لإعادة الشرح من البداية.
POINT 02
لا يقتصر الأمر على «الإشارة إلى المشكلة ثم الانتهاء»، بل تُنجز العملية كلها في مكانها من الإصلاح حتى إعادة الفحص
شاشة الدردشة العادية تكتفي بتقديم نصيحة من نوع «قد يكون هذا خطيراً»، أما ذكاء BASECORD فيعدّل الشيفرة والإعدادات الموجودة في الخادم مباشرة، ثم بعد الإصلاح يشغّل الاختبارات بنفسه ليتحقق مما إذا كانت الثغرة أُغلقت فعلاً، وما إذا كانت الوظيفة الأصلية لم تتعطل.
POINT 03
فحص تلقائي قبل النشر (البيانات الشخصية، والمفاتيح السرية، وثغرات الهجوم)
قبل النشر، يُفحص بأداة فحص وبعين الذكاء الاصطناعي معاً، دفعة واحدة، مسارات تنفيذ البرنامج بحثاً عن: الأسماء والعناوين وأسماء المدارس الواردة في بيانات الاختبار، ومفاتيح API المنسيّة، والروابط إلى صفحات الإدارة، والمدخلات الخارجية الخبيثة (مثل XSS).
POINT 04
يضبط الذكاء الاصطناعي أدوات الحماية في خادم Linux ويشغّلها مباشرةً
مثل نظام الحظر التلقائي لمحاولات تسجيل الدخول غير المشروعة (fail2ban)، وفحص الفيروسات (ClamAV)، وتشفير الاتصالات (شهادة SSL)، وتضييق صلاحيات الوصول. وحماية الخادم التي تتطلب معرفة متخصصة تُجهَّز بمجرد أن تطلب ذلك من الذكاء الاصطناعي بالكلام.
خطة خادم مخصّصPOINT 05
مراقبة على مدار 24 ساعة ونسخ احتياطي تلقائي تحسّباً لأي طارئ
بالجمع بين المهام المجدولة (cron) والمراقبة المستمرة (systemd)، يمكن أن يُكلَّف الذكاء الاصطناعي ببناء نظام يكشف الدخول غير الطبيعي وامتلاء السعة، ويتحقق من تجديد الشهادات، وينشئ نسخاً احتياطية للقواعد والملفات بحسب الأجيال. فلا يقتصر الأمر على «منع الهجوم»، بل يُبنى نظام متكامل يتيح «الرجوع فوراً عند الطوارئ».
خطة خادم مخصّص
لا تكتفِ بالإصلاح وتنتهي عنده. يمكن بناء آليات مواصلة الحماية مع الذكاء الاصطناعي أيضاً.
هذه أمثلة على حمايات فعلية بنيناها وشغّلناها باستخدام BASECORD.
تحويل المشكلة التي وُجدت مرة إلى فائدة في التطوير اللاحق
تُحفظ المشكلات التي اكتُشفت وإجراءات الفحص في الذاكرة المشتركة والتعليمات. فيلتزم الذكاء الاصطناعي الذي يبني العمل التالي، وأي ذكاء آخر، بالتنبيهات نفسها منذ البداية.
مراقبة أن الحماية التي أُصلحت لا تختفي مع التحديثات اللاحقة
يُحفظ سجل التغييرات تلقائياً، ويُوضع عليها علامات للتعديلات المهمة. فإذا عاد الكود إلى نسخة قديمة لاحقاً، يُلاحَظ ذلك لاختفاء العلامة.
لا تترك التحذيرات دون متابعة
تُجمع التحذيرات الواردة من عدة خوادم في مكان واحد، ويُسجَّل فيها «بانتظار المعالجة / تم الإصلاح / لا حاجة للمعالجة». فلا يقتصر الأمر على الإخطار، بل يُتابَع حتى ينتهي الأمر.
فحص «ظنّك أن لديك نسخة احتياطية»
يتحقق الذكاء الاصطناعي أيضاً من وجود بيانات مستثناة من الحفظ، أو نسخ احتياطية تالفة في منتصف العملية. وهناك أمثلة فعلية وجد فيها بيانات لم تُؤخذ نسخها واحتياطيات تالفة، وأصلحها.
لا تقتصر الحماية على الشيفرة، بل تشمل سير العمل أيضاً
في نظام المتجر الإلكتروني، وُجدت مشكلة في تسلسل تأكيد الدفع، ومواضع قد يحدث فيها بيع مزدوج للمخزون، فتم إصلاحها. ويمكن أن تكون أخطاء العمليات التجارية أيضاً جزءاً من الفحص.
※ ما ورد أعلاه أمثلة لما بُني وشُغّل باستخدام BASECORD. وليست ميزات تعمل تلقائياً من البداية في أي خطة. أما المراقبة والمهام المجدولة التي تعمل باستمرار فيمكن إنشاؤها في خطة الخادم المخصص.
حتى في الإنتاج الفعلي، من الفحص إلى الإصلاح.
في قائمة الأعمال، «Renovate Simulator»، راجعنا معالجة عرض بيانات الأثاث المستوردة، واكتشفنا مشكلة قد تؤدي إلى تشغيل برامج غير مشروعة. أضفنا تعديلاً يعرض أسماء الأثاث كنصوص آمنة، وفحصاً لمحتوى الاستيراد، وتحققنا من الإصلاح باستخدام بيانات اختبار. أما في «تطبيق تحضير امتحانات المرحلة المتوسطة» و«كتاب الصور»، فقد فحصنا جميع الملفات قبل النشر وأزلنا أسماء المدارس والأسماء الشخصية والعناوين التي كانت لا تزال موجودة.
STEP 01ابحثتحقق من نطاق النشر، ومن المعالجات المشكلة، ومن تسريبات المعلومات.
STEP 02أصلحاحتفظ بنسخة من الحالة السابقة قبل التغيير، وعدّل الأجزاء المطلوبة مباشرة.
STEP 03جرّبتأكد من حل المشكلة وسلامة الوظائف الأصلية عبر اختبار إعادة إنتاج آمن.
STEP 04راجع مجدداًأعد الفحص من منظور نموذج ذكاء اصطناعي آخر، وسجّل نطاق المراجعة.
قوة الإبداع، وقوة الحماية، في مكان عمل يجمع الاثنتين.