AI WebTerminal Management System- Create the next civilization -
BUILD · CHECK · PROTECT
Reforço de segurança com IA.A força para criar também protege.
Inspecionar, tapar as brechas e verificar de novo. Esta é a imagem do trabalho conjunto de várias IAs, como a construção de uma muralha de proteção.
A IA pode cuidar de descobrir onde investigar. Claude, ChatGPT, Gemini e outras IAs compartilham a mesma memória e os mesmos arquivos para revisar, corrigir e confirmar tudo até o fim.
Você só precisa dizer isto:“Faça uma verificação de segurança em todo este servidor”
A AI verifica com antecedência até os pontos que você não tinha considerado.
Há portas abertas em excesso? O método de login é seguro? Ainda há softwares desatualizados instalados? Mesmo que você não saiba o que verificar, a AI inspeciona o servidor, identifica os pontos de risco, explica tudo em uma linguagem clara, corrige os problemas e verifica novamente.
As medidas de segurança tradicionais
Era preciso saber quais pontos verificar (portas, métodos de login, configurações etc.)
O resultado das ferramentas de verificação é uma longa lista de alertas em inglês. Cabe a uma pessoa decidir quais são realmente perigosos
A correção e a confirmação de que tudo foi resolvido também dependem de trabalho manual
Contratar uma empresa especializada custa caro e leva dias
Com o BASECORD
Basta pedir uma vez: a IA descobre sozinha o que está rodando e por onde pode ser invadido
Escolhe os pontos realmente perigosos de acordo com o uso desse servidor e explica em linguagem simples
Faz backup antes de corrigir, depois confere novamente se o problema foi resolvido
Outra IA também revisa, reduzindo o que pode passar despercebido
Verificação feita por uma única IAPode ser difícil perceber falhas no próprio código e pontos cegos.
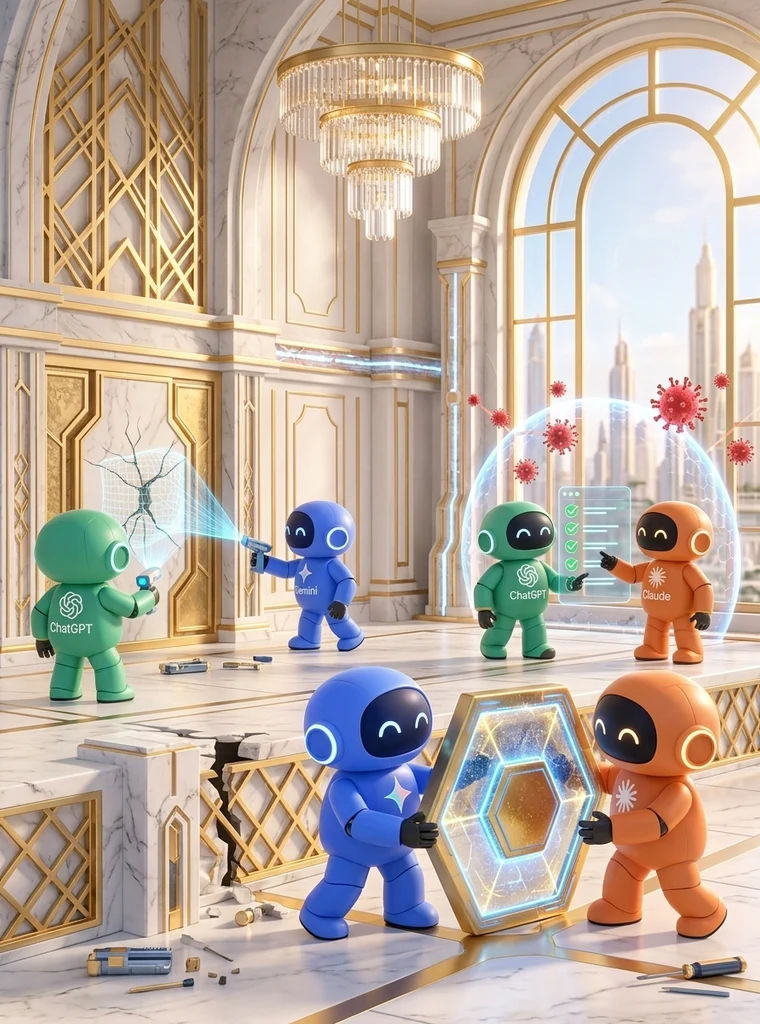
Verificação cruzada com várias IAs no BASECORDOutra IA examina por outro ângulo, fecha as brechas e confirma novamente até concluir.
Esta imagem compara a autoverificação feita por uma única IA com a verificação cruzada feita por várias IAs.
Exemplo de solicitação na prática
“Antes de publicar este aplicativo, use também a perspectiva de outra IA para verificar e corrigir possíveis vazamentos de dados pessoais ou chaves e pontos vulneráveis a ataques.”
5 mecanismos de proteção possíveis graças ao compartilhamento do mesmo ambiente de trabalho e da mesma memória.
Não ficamos só em conselhos: temos acesso direto aos arquivos e às configurações do servidor, e isso é o que faz a diferença.
POINT 01
"Uma IA diferente da que escreveu o código" faz a verificação cruzada (reduz os pontos cegos)
Você não percebe as suposições e os descuidos do código que escreveu se desenvolve e revisa com um único AI. Com o BASECORD, outro AI examina o código escrito por um AI com um olhar diferente e rigoroso, encontrando falhas de segurança em duas ou três camadas e reduzindo o que passa despercebido. Como todos compartilham a mesma memória e os mesmos arquivos, você também não precisa repetir explicações.
POINT 02
Não termina em "apenas apontar": correção, reteste e verificação acontecem no mesmo lugar
Em uma tela de chat comum, a IA apenas aconselha "aqui pode haver perigo". Já a IA do BASECORD corrige diretamente o código e as configurações no servidor e, depois da correção, executa os testes por conta própria para confirmar se a brecha foi realmente fechada e se a função original não foi quebrada.
POINT 03
Verificação automática antes da publicação (dados pessoais, chaves secretas, brechas de segurança)
Antes da publicação, verificamos de uma só vez, com programas de inspeção e o olhar da IA, se nos dados de teste há nomes, endereços ou nomes de escolas, se chaves de API foram esquecidas, se há links para páginas de administração e se existe algum caminho em que entradas externas maliciosas (como XSS) façam o programa executar código.
POINT 04
A IA configura e opera as ferramentas de defesa do servidor Linux
Detecção e bloqueio automático de tentativas de login maliciosas (fail2ban), verificação de vírus (ClamAV), criptografia das comunicações (certificados SSL), restrição de permissões de acesso e outras proteções do servidor que exigem conhecimento especializado podem ser configuradas apenas pedindo em linguagem natural à IA.
Plano de servidor dedicadoPOINT 05
Vigilância 24 horas e backups automáticos para se preparar para o pior
Combinando tarefas periódicas (cron) e monitoramento contínuo (systemd), a IA pode montar sistemas que detectam acessos anormais e falta de espaço, verificam a renovação de certificados e criam backups de bancos de dados e arquivos por gerações. Não se trata apenas de "impedir ataques", mas de manter uma estrutura que permite restaurar rapidamente em caso de emergência.
Plano de servidor dedicado
Não encerrar com a correção. Sistemas de proteção contínua também podem ser criados com a IA.
Exemplos de proteções que foram realmente criadas e operadas com o BASECORD.
Aproveitar um problema encontrado também nos desenvolvimentos seguintes
Os problemas encontrados e os procedimentos de inspeção são registrados na memória compartilhada e nas instruções de trabalho. A IA que cria o próximo projeto, assim como qualquer outra IA, segue desde o início os mesmos cuidados.
Monitorar se as proteções corrigidas não desaparecem em atualizações posteriores
O histórico de alterações é registrado automaticamente e as correções importantes são marcadas. Mesmo que uma versão antiga seja restaurada depois, o desaparecimento da marcação permite perceber o problema.
Não ignorar os alertas
Os alertas recebidos de vários servidores são reunidos em um único lugar, e registramos "aguardando tratamento / corrigido / não é necessário tratar". Não apenas avisamos, mas acompanhamos até a solução ser concluída.
Verificar se "existe backup" de fato
A IA também confere se há dados que ficaram de fora da cópia de segurança ou se algum backup está corrompido. Já houve casos reais em que foram encontrados e corrigidos dados não copiados e backups danificados.
Proteger também o fluxo de trabalho, não só o código
Em um sistema de vendas online, identificamos e corrigimos problemas fluxo de confirmação de pagamento e pontos onde poderia ocorrer venda duplicada do mesmo estoque. Acidentes operacionais também podem ser incluídos na inspeção.
※ Os exemplos acima são casos de construção e operação realizados com o BASECORD. Nem todas as funções funcionam automaticamente desde o início em todos os planos. Vigilância contínua e tarefas periódicas podem ser criadas no plano de servidor dedicado.
Nos projetos reais, da revisão à correção.
Na seção "Lista de criações" do "Renovate Simulator", revisei o processamento de exibição dos dados de móveis importados e encontrei um problema que poderia permitir a execução de programas maliciosos. Corrigi isso exibindo os nomes dos móveis como caracteres seguros e adicionei verificação do conteúdo importado, e confirmei a correção com dados de teste. No "App de preparação para provas do ensino fundamental" e no "Livro ilustrado", também verifiquei de uma só vez, antes da publicação, se restavam nomes de escolas, nomes de pessoas, endereços e outras informações, e removi esses dados.
PASSO 01InvestigarVerificar o escopo de publicação, além de processamentos problemáticos e vazamentos de informações.
PASSO 02CorrigirManter uma cópia de segurança antes das alterações e corrigir diretamente os trechos necessários.
PASSO 03TestarConfirmar com testes de reprodução seguros que o problema foi resolvido e que as funções originais continuam funcionando.
PASSO 04RevisarFazer uma nova verificação com a perspectiva de outra IA e registrar o escopo da checagem.
Poder criar e poder proteger. Um espaço de trabalho que oferece as duas coisas.