AI WebTerminal Management System- Create the next civilization -
BUILD · CHECK · PROTECT
Refuerza la seguridad con IA.El poder de crear, también para proteger.
Inspeccionar, cerrar brechas y volver a comprobar. Esta imagen representa el trabajo conjunto de varias IA mediante la construcción de una barrera de protección.
Puedes delegar en la IA incluso la decisión de por dónde empezar a revisar. Varias IA, como Claude, ChatGPT y Gemini, comparten la misma memoria y los mismos archivos para revisar, corregir y volver a comprobar.
Solo tienes que decir esto.«Haz una revisión de seguridad de todo este servidor»
La AI revisa por ti incluso lo que no habías pensado comprobar.
¿Hay demasiados puertos abiertos? ¿Son seguros los métodos de inicio de sesión? ¿Queda software obsoleto? Aunque no sepas qué revisar, la AI recorre el servidor, identifica los riesgos, los explica con palabras claras, los corrige y vuelve a comprobarlos.
Las medidas de seguridad tradicionales
Era necesario saber qué revisar: puertos, métodos de inicio de sesión, configuración, etc.
Las herramientas de revisión devolvían largas listas de advertencias en inglés. Una persona debía decidir cuáles indicaban un peligro real
Tanto las correcciones como la comprobación posterior se hacían manualmente
Recurrir a una empresa especializada suponía costes y tiempo
Con BASECORD
Con solo pedírselo, la AI investiga por su cuenta qué está en funcionamiento y por dónde se puede acceder
Identifica los riesgos reales según el uso del servidor y los explica con palabras claras
La AI hace una copia de seguridad, aplica las correcciones y vuelve a comprobar que los problemas se hayan resuelto
Otra AI también lo revisa para reducir las omisiones
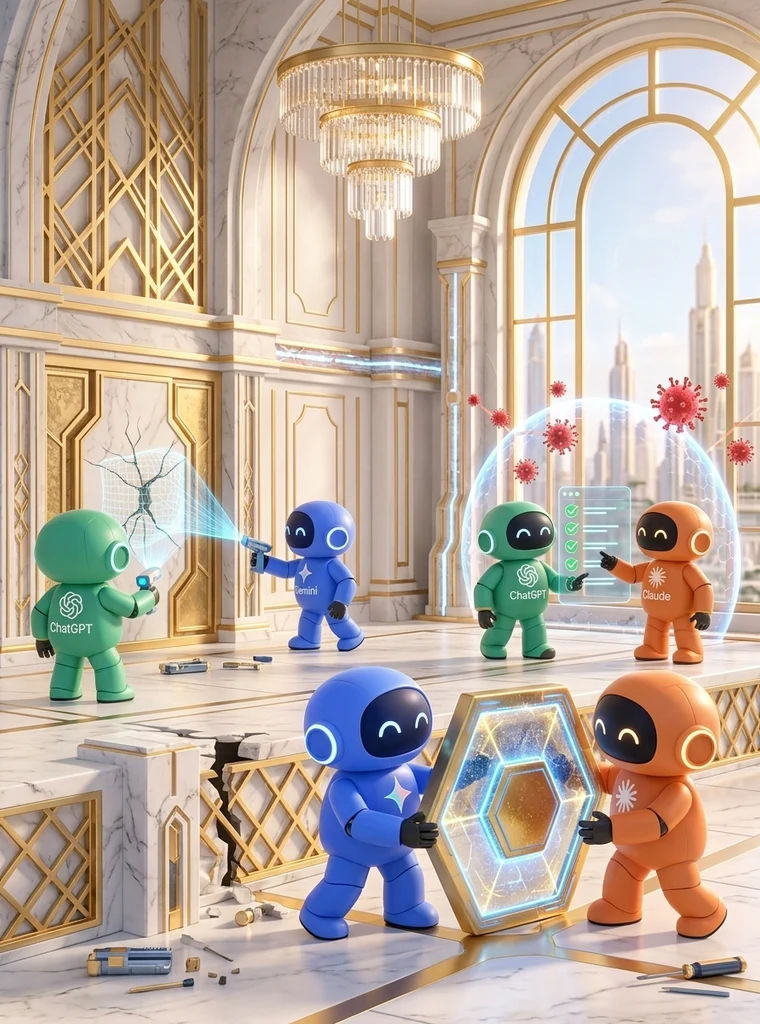
Revisión a cargo de una sola AIEs más difícil detectar las suposiciones presentes en el código que ella misma ha escrito o las vulnerabilidades en sus puntos ciegos.
BASECORD: revisión cruzada entre varias AIOtra AI realiza una revisión rigurosa desde una perspectiva diferente, cierra las vulnerabilidades y verifica el resultado.
Esta ilustración compara la autorrevisión de una sola AI con la revisión cruzada entre varias AI.
Ejemplo de una solicitud real
«Antes de publicar esta aplicación, revisa también desde la perspectiva de otra AI si hay filtraciones de datos personales o claves, o puntos vulnerables a ataques, y corrígelos.»
Cinco mecanismos de protección posibles gracias a un espacio de trabajo y una memoria compartidos.
Aprovechamos la capacidad de actuar directamente sobre los archivos y la configuración del servidor para ir más allá de los consejos.
POINT 01
Una AI distinta de la que lo creó realiza una revisión cruzada para reducir las omisiones
Si desarrollas y revisas con una sola IA, esta puede pasar por alto errores o suposiciones en el código que ella misma ha escrito. Con BASECORD, otra IA revisa rigurosamente ese código desde una perspectiva diferente, comprueba las vulnerabilidades de seguridad dos o tres veces y reduce las omisiones. Como comparten la misma memoria y los mismos archivos, tampoco hace falta volver a explicarlo todo.
POINT 02
No se limita a señalar problemas: completa la corrección y la nueva revisión en el mismo entorno
En una interfaz de chat convencional, la IA solo ofrece consejos como «esto podría ser peligroso». En BASECORD, la IA modifica directamente el código y la configuración del servidor y, después, ejecuta pruebas por su cuenta para comprobar que la vulnerabilidad se ha corregido y que las funciones existentes siguen funcionando.
POINT 03
Comprobaciones automáticas antes de publicar (datos personales, claves privadas y vulnerabilidades ante ataques)
Antes de publicar, los programas de verificación y la revisión de la IA comprueban conjuntamente los nombres, direcciones y nombres de centros educativos incluidos en los datos de prueba, las claves API que se hayan olvidado eliminar, los enlaces a páginas de administración y las posibles vías por las que entradas maliciosas externas, como XSS, podrían provocar la ejecución de código.
POINT 04
La IA configura y gestiona directamente las herramientas de protección del servidor Linux
Basta con pedírselo a la IA con palabras para configurar medidas de protección del servidor que requieren conocimientos especializados: detección y bloqueo automático de intentos de acceso no autorizados (fail2ban), análisis de virus (ClamAV), cifrado de las comunicaciones (certificados SSL) y restricción de permisos de acceso.
Plan de servidor dedicadoPOINT 05
Supervisión las 24 horas y copias de seguridad automáticas para estar preparado ante cualquier imprevisto
Combinando tareas periódicas (cron) y supervisión continua (systemd), puedes pedir a la IA que implemente la detección de accesos anómalos y de falta de espacio, la comprobación de la renovación de certificados y las copias de seguridad de bases de datos y archivos con varias versiones. Puedes crear un sistema completo que permita tanto prevenir ataques como restaurar rápidamente el servicio si ocurre un incidente.
Plan de servidor dedicado
La protección no termina con una corrección. También puedes crear con la IA mecanismos que la mantengan.
Estos son ejemplos de medidas de protección que hemos creado y utilizado en la práctica con BASECORD.
Aprovechar los problemas detectados en futuros desarrollos
Los problemas detectados y los procedimientos de revisión quedan registrados en la memoria compartida y en las instrucciones. Tanto la IA que cree el siguiente proyecto como cualquier otra IA tendrán en cuenta las mismas precauciones desde el principio.
Vigilar que las mejoras de seguridad no desaparezcan con actualizaciones posteriores
El historial de cambios se guarda automáticamente y las correcciones importantes se marcan. Si más adelante se vuelve por error a una versión anterior, la desaparición de esas marcas permite detectarlo.
No dejar las alertas sin atender
Las alertas de varios servidores se reúnen en un solo lugar y se registra su estado: «pendiente de atención», «corregida» o «no requiere intervención». Además de notificar los problemas, permite seguirlos hasta su resolución.
Comprobar que las copias de seguridad realmente cumplen su función
La IA también comprueba si hay datos excluidos de las copias de seguridad o copias dañadas durante el proceso. En la práctica, hemos detectado y corregido casos de datos omitidos y copias dañadas.
Proteger tanto el código como los procesos de trabajo
En un sistema de comercio electrónico, detectamos y corregimos problemas en el proceso de confirmación de pagos y puntos que podían permitir vender dos veces las mismas unidades de inventario. Los fallos operativos también pueden ser objeto de revisión.
※ Los ejemplos anteriores corresponden a sistemas que hemos creado y gestionado con BASECORD. No son funciones que se ejecuten automáticamente desde el principio en todos los planes. La supervisión continua y las tareas periódicas se pueden implementar con un plan de servidor dedicado.
De la revisión a la corrección, también en proyectos reales.
En «Renovate Simulator», incluido en la lista de proyectos, revisamos cómo se mostraban los datos de los muebles importados y detectamos un problema que podía permitir la ejecución de código malicioso. Corregimos la visualización de los nombres de los muebles para tratarlos como texto seguro, añadimos comprobaciones del contenido importado y verificamos la corrección con datos de prueba. También revisamos de forma conjunta la «Aplicación de preparación de exámenes de secundaria» y el «Libro ilustrado» antes de publicarlos para detectar y eliminar nombres de centros escolares, nombres de personas, direcciones y otros datos que pudieran haber quedado.
STEP 01RevisarComprobar qué es público y detectar procesos problemáticos o filtraciones de información.
STEP 02CorregirGuardar una copia previa a los cambios y corregir directamente las partes necesarias.
STEP 03ProbarReproducir el problema de forma segura para comprobar que se ha resuelto y que las funciones originales siguen operativas.
STEP 04Volver a revisarRealizar otra revisión desde la perspectiva de otra IA y registrar el alcance de las comprobaciones.
La capacidad de crear y la capacidad de proteger. Un espacio de trabajo que reúne ambas.